
Si te han estafado por Bizum, la mala noticia ya la conoces: el dinero está en manos de un delincuente al que probablemente no vas a encontrar. Denunciarlo está bien y hay que hacerlo, pero la experiencia dice que por esa vía casi nadie recupera nada. La buena noticia es que ese no es el único responsable posible. En determinados casos, quien tiene que devolverte el dinero es tu banco. Y no como gesto comercial: por obligación legal, y en menos de 24 horas. Ahora bien, no en todos los casos. Y aquí es donde casi toda la información que encontrarás falla, porque mete en el mismo saco situaciones que jurídicamente son opuestas. En este artículo te explicamos, como abogados especializados en derecho bancario, cuándo responde el banco, cuándo no, y cómo reclamarlo.
La pregunta que decide tu caso: ¿autorizaste tú la operación?
Todo depende de esto. El Real Decreto-ley 19/2018, de servicios de pago —que traspone al derecho español la directiva europea PSD2— establece en su artículo 36 que una operación de pago se considera autorizada cuando el ordenante ha dado su consentimiento para su ejecución. Parece una obviedad. No lo es. De ahí salen dos escenarios completamente distintos:
Escenario 1: operación NO autorizada — el banco responde
Alguien accedió a tu cuenta y envió el dinero sin ti. Es lo que ocurre en el phishing, el smishing o cuando roban tus credenciales: recibes un SMS que imita a tu banco, entras en una web falsa, y a partir de ahí el estafador opera en tu nombre. Tú no diste tu consentimiento a esa operación. Aquí la ley está claramente de tu lado. Es el caso que reclamamos y en el que se recupera dinero de verdad.
Escenario 2: operación autorizada bajo engaño — mucho más difícil
Te engañaron para que tú mismo hicieras el envío: el falso comprador de Wallapop, el Bizum inverso donde crees que vas a recibir y en realidad estás pagando, el falso premio que pide un adelanto. Técnicamente, diste tu consentimiento. Fuiste engañado, pero autorizaste. En estos casos el banco suele negarse, y el camino es más complicado — aunque no siempre imposible: si el banco incumplió sus propias obligaciones de seguridad o de alerta, hay margen para discutir. Cada caso hay que mirarlo.
Si has llegado hasta aquí buscando qué hacer, esta es la primera pregunta que te va a hacer un abogado: ¿el dinero salió porque tú le diste a enviar, o salió sin que tú tocaras nada? De esa respuesta depende todo lo demás.
Si la operación no fue autorizada: lo que el banco está obligado a hacer
Esto es lo que casi nadie sabe, y lo que los bancos no te cuentan cuando llamas.
Devolución inmediata, no «lo estudiaremos»
El artículo 45 del Real Decreto-ley 19/2018 establece que, ejecutada una operación de pago no autorizada, el banco devolverá el importe de inmediato y, en cualquier caso, a más tardar al final del día hábil siguiente a aquel en que haya observado o se le haya notificado la operación. Además, debe restituir la cuenta al estado en que se encontraría si la operación no se hubiera ejecutado. Solo puede retrasarlo si tiene motivos razonables para sospechar que existe fraude por tu parte y lo comunica al Banco de España. Léelo otra vez: al final del día hábil siguiente. No en dos meses. No «cuando termine la investigación interna». La devolución no es una concesión comercial ni una medida provisional: es una obligación legal.
La carga de la prueba es del banco, no tuya
Y esta es la pieza clave. El artículo 44 establece que, cuando niegas haber autorizado una operación ya ejecutada, le corresponde al banco demostrar que la operación fue autenticada, registrada con exactitud y contabilizada, y que no se vio afectada por un fallo técnico o una deficiencia de su servicio. Es decir: no tienes que demostrar tu inocencia. Es el banco quien tiene que demostrar tu culpa. Los tribunales lo describen como un sistema de responsabilidad cuasi objetiva con inversión de la carga probatoria: si el titular niega haber autorizado, se presume que no autorizó.
La batalla real: la «negligencia grave»
Aquí es donde se gana o se pierde el caso, y por eso conviene entenderlo antes de llamar al banco. El banco puede librarse de devolver si acredita que actuaste con fraude o negligencia grave (artículo 46). Y esa es, en la práctica, la defensa que van a usar contigo: te dirán que la operación se hizo con tus claves, que introdujiste tú el código del SMS, que la culpa es tuya por picar. Ese argumento, por sí solo, no basta. Y no lo decimos nosotros: lo dice la Audiencia Provincial de Pontevedra, con sede en Vigo, en una sentencia firme que hoy es referencia en toda España.
El caso: Abanca condenada a devolver 4.365,30 €
Mayo de 2020. Una clienta de Abanca recibe un correo con el emblema de Correos que le pide pagar 2,99 € para confirmar la entrega de un paquete. Pulsa el enlace, llega a una página que parece de su banco e introduce el número de tarjeta, la caducidad y el CVV2. Con esos datos, el estafador instala la tarjeta en la aplicación Samsung Pay de su propio teléfono. Abanca envía cinco SMS con el código de activación; ella lo introduce en la página falsa creyendo que forma parte del pago. En las 22 horas siguientes, el defraudador realiza veinte pagos en dos localidades de Francia por un total de 4.365,30 €.
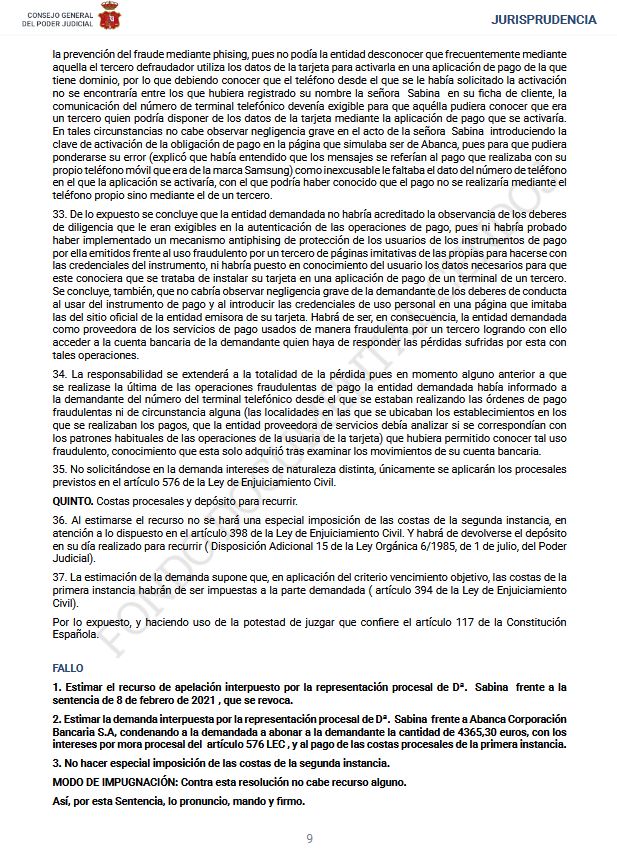
El juzgado de primera instancia de Vigo le dio la razón al banco: apreció que la clienta había sido negligente y que debía soportar toda la pérdida. La Audiencia revocó esa sentencia y condenó a Abanca a devolver la totalidad, más intereses y costas. Contra esa resolución no cabe recurso.
Te dejamos el documento completo con la resolución de la SAP Pontevedra 539/2021, 21 de Diciembre de 2021 que en el que podrás encontrar un caso totalmente real.
Además, puedes confirmarlo tú mismo directamente en el CENDOJ con el ECLI: ECLI:ES:APPO:2021:3078
Lo que estableció la Audiencia, y por qué te importa
Los cuatro criterios que salen de esa sentencia son los que usamos hoy en nuestras reclamaciones:
- El banco tiene una doble carga de prueba, no una. No le basta con señalarte a ti. Debe acreditar tanto su propio comportamiento diligente en la autenticación de la operación como el fraude o la negligencia grave del cliente. Las dos cosas.
- Si el banco no prueba su propia diligencia, responde. Y aquí está el matiz decisivo: en ese caso solo se libra si acredita fraude del cliente. No le vale ni siquiera la negligencia grave.
- Que la operación se autenticara con tus claves no demuestra nada. El propio artículo 44.2 lo dice: el registro de la utilización del instrumento de pago no basta necesariamente para demostrar que autorizaste la operación, ni que actuaste con fraude o negligencia grave.
- Para que lo pierdas todo tienen que darse dos requisitos a la vez: que la operación se autenticara correctamente sin ninguna deficiencia del servicio del banco, y que tú actuaras con fraude o negligencia grave. Si falla cualquiera de los dos, el banco paga.
«Avisamos a nuestros clientes» no es diligencia
Este es probablemente el argumento más útil de toda la sentencia, y el que más cuesta que los bancos acepten. Abanca alegó tener «una posición muy activa y un nivel muy alto de exigencia» en la seguridad informática de sus clientes. Pero cuando llegó el momento de probarlo, lo único que aportó fueron los correos de aviso que enviaba a sus usuarios explicando qué es el phishing y recomendando precauciones. La Audiencia consideró esos correos insuficientes, con un razonamiento demoledor: aceptarlos como prueba de diligencia supondría dejar únicamente al cuidado del usuario la evitación de un fraude que el banco debía prevenir con una conducta activa propia, mediante el mecanismo tecnológico adecuado. Dicho de otro modo: el deber del banco es tener tecnología antiphishing que detecte y cierre las páginas que clonan la suya. Mandarte un correo diciéndote que tengas cuidado no es cumplir ese deber: es trasladártelo a ti. La sentencia añadió dos incumplimientos más del banco en ese caso:
- Los SMS no decían en qué teléfono se estaba activando la tarjeta. Si lo hubieran dicho, la clienta habría visto que no era el suyo. Esa omisión, para la Audiencia, es un incumplimiento del deber de diligencia — porque el banco sabía que el teléfono que pedía el alta no constaba en su ficha de cliente.
- No detectó el patrón anómalo. Veinte pagos en dos localidades de Francia en 22 horas. El banco está obligado a analizar si las operaciones se corresponden con los patrones habituales del titular. No lo hizo, y por eso respondió de la pérdida completa.
El engaño premeditado excluye la negligencia grave
Y aquí llega la parte que cambia el resultado de muchos casos. La Audiencia reconoció que el correo era impreciso y tenía dos faltas de ortografía, y que una lectura atenta le habría permitido a la clienta darse cuenta. Es decir: admitió que hubo falta de diligencia. Y aun así concluyó que no era negligencia grave. ¿Por qué? Porque hay que valorar las circunstancias en las que se tomó la decisión, precedida del engaño premeditado de un tercero para ganarse su confianza. El phishing usa técnicas de ingeniería social y se aprovecha de los sesgos cognitivos: en este caso, la suplantación de una entidad de confianza (Correos) y el sesgo de confirmación — la clienta estaba esperando un pedido de mascarillas y creyó que el aviso se refería a ese paquete.
Ahí está la clave de todo: ser descuidado no es lo mismo que ser gravemente negligente. La ley exige lo segundo para que el banco se libre. Y cuando alguien te engaña de forma premeditada, aprovechando que esperabas justo ese mensaje, el descuido tiene una explicación — y esa explicación es precisamente lo que impide calificarlo de grave.
Un apunte adicional: por debajo de 50 € puede que tengas que soportar tú la pérdida (es la franquicia del artículo 46.1, con excepciones). Por encima de esa cifra, responde el banco.
Tienes 13 meses, pero no esperes ni un día
El plazo legal para notificar al banco una operación no autorizada es de 13 meses desde la fecha del cargo (artículo 43). Es un plazo amplio. Pero no lo uses. Notifica el mismo día. Por tres razones muy prácticas:
- El plazo de devolución del banco corre desde que se le notifica. Cuanto antes notifiques, antes vence su obligación.
- Mientras el estafador siga operando, el dinero se mueve. La posibilidad de bloquear o retroceder cae en cuestión de horas.
- Tardar en avisar es justo lo que el banco usará para hablar de negligencia.
Qué hacer si te han estafado por Bizum, paso a paso
1. Notifica al banco hoy, y por escrito
Llama para el bloqueo inmediato, sí — pero lo que cuenta es lo que quede por escrito. Usa el formulario web, el correo o un burofax. Debe constar: la fecha y hora, el importe, que niegas haber autorizado la operación y que solicitas expresamente el reembolso al amparo del artículo 45 del Real Decreto-ley 19/2018. Esa frase importa. No es lo mismo «me han estafado» que «niego haber autorizado esta operación y solicito su reembolso». La segunda activa el mecanismo legal; la primera abre un expediente de atención al cliente.
2. Guarda todas las pruebas antes de que desaparezcan
Captura el SMS o el correo fraudulento, el número o remitente, la web falsa, la conversación con el supuesto comprador, el justificante de la operación. Esto es lo que después sostiene el caso.
3. Denuncia ante Policía Nacional o Guardia Civil
Aunque no recuperes el dinero por esta vía, la denuncia es una prueba de que has actuado con diligencia — y eso pesa cuando el banco intente hablar de negligencia.
4. Reclamación formal al Servicio de Atención al Cliente
Si el banco no ha devuelto en plazo, reclamación por escrito al SAC.
5. Banco de España y vía judicial
Agotada la vía del banco, se puede reclamar ante el Servicio de Reclamaciones del Banco de España, que es gratuito. Y si no hay solución, la vía judicial. Aquí conviene un análisis previo: en casos de phishing y suplantación los importes suelen ser altos y la discusión sobre la negligencia grave es un terreno técnico. Te ayudamos con ello en nuestra página de reclamaciones por phishing.